CybeDefendNedir?
KodAI kodlama ajanlarının içine yerleşen güvenlik katmanı: yazdığı kodu daha dosya kapanmadan tarar, repodan çıkardığı iş kurallarını ve uyumluluk temellerini ajana verir, yıkıcı komutları çalışmadan engeller.
CybeDefend ilk taramada ilk ücretli ay %50 indirim veriyor
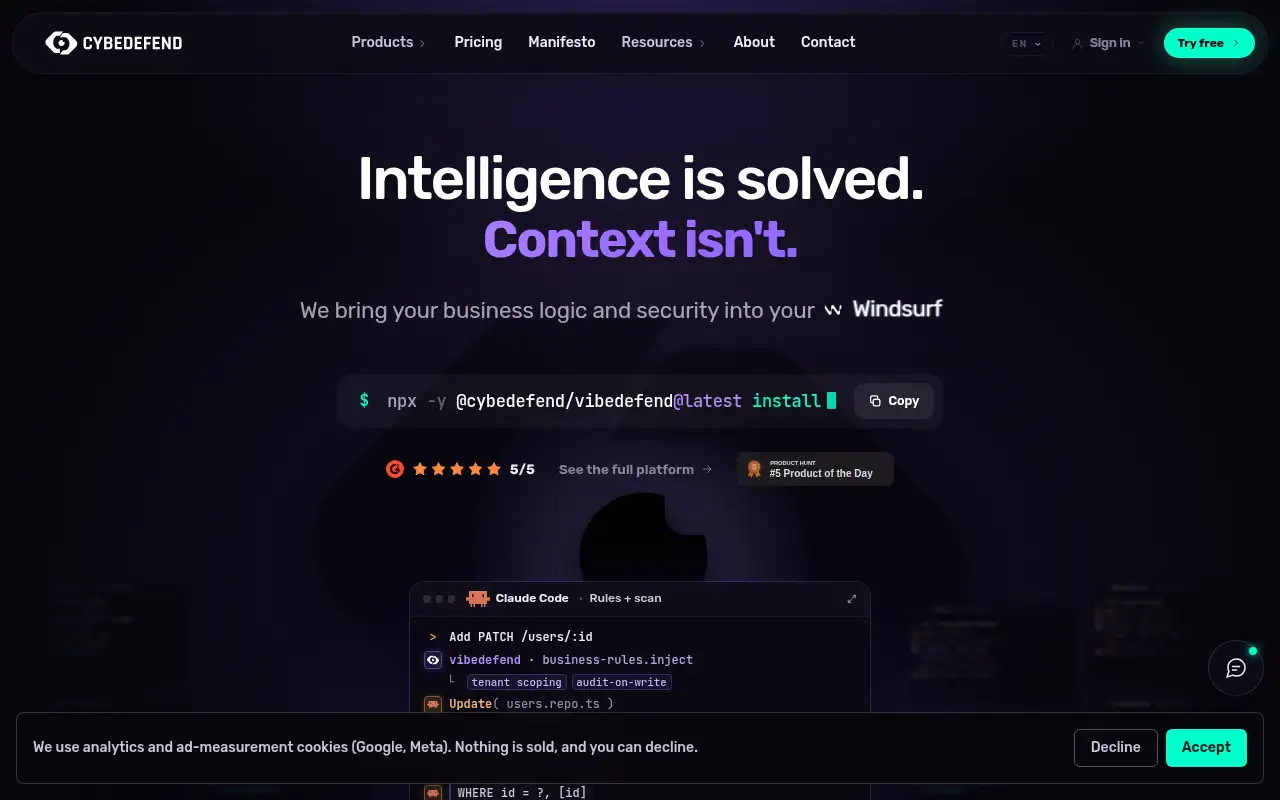
CybeDefend ana sayfasında ücretsiz başlangıç kartının yanında ilk ücretli ay için %50 indirim duyuruluyor: ilk kod taramasını yapan kullanıcı, ilk ücretli ayında %50 indirim kazanıyor. Sayfada bitiş tarihi yok; teklif ilk tarama koşuluna bağlı.
 Mindi Ne Düşünüyor?
✅ Ajanı sonradan değil yazarken durduruyor: repodan çıkarılan iş kuralları ve OWASP, SOC 2, GDPR temelleri düzenleme anında ajana veriliyor, rm -rf, sudo ve .env okuma çalıştırılmadan kesiliyor.
⚠️ Panel ve dokümanlar İngilizce, fiyatlar dolar/euro; container taraması ve RBAC $229/ay’lık Team planından başlıyor.
🔀 AI-Infra-Guard modelleri ve altyapıyı test eder; CybeDefend yazan ajanın kendisini denetler. Ajan olarak Cursor ya da Claude Code kullanıyorsan tek komut ikisine de bağlanıyor.
Mindi Skoru

Yorum bırakmak için giriş yapmanız gerekiyor.
CybeDefend Hakkında
✓ CybeDefend Kimler İçin?
✕ CybeDefend Kimler İçin Uygun Değil?
CybeDefend Detaylı İnceleme
CybeDefend, kod yazan AI ajanlarının önüne oturan güvenlik katmanı olarak Product Hunt’ta “Product of the Day” rozetini aldı. Şirket Ocak 2025’te Lille’de üç mühendis tarafından kuruldu: Florentin Ledy (operasyon ve teknoloji), Axel Paulin (gelir ve pazarlama), Julien Zammit (teknoloji ve büyüme). Üçü de büyük şirketlerin içinde piyasadaki AppSec araçlarını denemiş ve yaklaşımın değişmesi gerektiği sonucuna varmış.
Ürünün çıkış noktası şu: alışıldık tarama araçları kodu teslimden sonra denetler. Artık kodu çoğu zaman bir ajan yazıyor; ajan aynı dakika içinde onlarca dosyaya dokunuyor, komut çalıştırıyor, bağımlılık ekliyor. Hata da tam o anda oluşuyor. CybeDefend bu yüzden tek komutla ajanın içine giriyor:
npx -y @cybedefend/vibedefend@latest install
Kurulum Claude Code, Cursor, OpenAI Codex, Windsurf ve VS Code Copilot’u makinede otomatik buluyor, hangilerine bağlanacağını sana soruyor ve seçtiklerini yapılandırıyor. Node 18.17 ve üzeri yeterli; macOS, Linux ve Windows’ta çalışıyor. Ajan tarafındaki bu ürün VibeDefend adını taşıyor.
Arkada Fransız kamu destekli bir kuluçka var: EuraTechnologies, Bpifrance, La French Tech, Google for Startups, CRISTAL, CNRS, Scaleway, Campus Cyber ve Hodéfi. Bpifrance, 2025 ortasında iş mantığı analiz motoru BLSA’ya Deeptech etiketi verdi. Eylül 2026’da Zoom ve Splunk’ın eski CISO’su Jason Lee ekibe katıldı, aynı ay Seattle’da ABD ayağı açıldı. SOC 2 Type II denetimi sürüyor; şirket GDPR uyumlu olduğunu ve verinin seçtiğin bölgede (AB ya da ABD, kurumsalda kendi VPC’si) kaldığını söylüyor. Yöntemlerini kamuya açık bir çalışmayla da paylaştılar: ajanların iş kurallarına erişimle ve erişimsiz yazdığı kodu karşılaştıran, kör denetimli bir deney; protokol ve ölçümler GitHub’da (CybeDefend/vibedefend-xp). Yani sayılara değil, yöntemi tekrar edilebilir bir çalışmaya dayandırma iddiası var.
Temel Özellikler
Ajan tarafında dört mekanizma çalışıyor. Birincisi iş kuralları: araç reponu okuyup kendi kurallarını çıkarıyor, üstüne OWASP, SOC 2, GDPR ve ISO 27001 temellerini ekliyor ve hassas düzenlemelerden önce ajana veriyor. İkincisi secret guard: ajan .env gibi dosyaları ham okumaya çalıştığında dosyayı vermek yerine yönetilen referansa yönlendiriyor. Üçüncüsü action guard: rm -rf, sudo veya korunan klasörlere yazma gibi hareketleri çalıştırılmadan önce durduruyor (Free ve Developer planlarında ilk 500 kontrol LLM muhakemesiyle, sonrası regex ile; Team ve üstünde sınırsız). Dördüncüsü, ajanın bulduğu açıkları aynı döngü içinde kapatan canlı bulgu listesi.
Platform tarafı klasik bir AppSec seti: erişilebilirlik analizli SAST, bağımlılık ve lisans riski için SCA, secret detection, Terraform, CloudFormation, Ansible ve Kubernetes için IaC taraması, container imaj taraması, GitHub Actions, GitLab CI ve Jenkinsfile için CI/CD kontrolleri. Üst planlarda AI-BOM (EU AI Act ve NIST AI RMF çerçevesi), SBOM üretimi, OWASP ve CWE raporları, rol bazlı erişim çıkıyor. Bulgular CVSS 4.0, EPSS ve kendi CybeRisk skoruyla önceliklendiriliyor. Entegrasyonlar VS Code, GitHub, GitLab, Slack, Jira ve Linear tarafında; Team planından itibaren REST API, webhook ve CI/CD hatları açılıyor.
Kullanım Senaryoları
En net senaryo, ajanın ödeme veya müşteri verisi taşıyan bir depoda çalıştığı durum. Ajan bir tabloyu silmeye, bir migration yazmaya ya da prod anahtarını okumaya yöneldiğinde kuralın devreye girmesi, panelde sonradan bir uyarı okumaktan hızlı. Bunun için önce bir kez kurup bölgeyi seçmen, ardından hangi ajanların bağlanacağını onaylaman yeterli.
İkinci senaryo serbest çalışanlar ve küçük ürün ekipleri: vibe coding ile haftalar içinde çıkarılan uygulamaların en büyük açığı, kimsenin sahiplenmediği güvenlik. Ücretsiz plandaki 10 statik tarama ve 50 AI kredisi, bir projeyi baştan sona denetlemeye yetiyor; gerçek açık çıkarsa yama üretimi de aynı krediden gidiyor.
Üçüncü senaryo uyumluluk. Avrupa müşterisine veri işleyen ya da AB AI Act kapsamına giren ürünlerde AI-BOM ve rapor çıktıları denetim dosyasına giren belgeler; Team planından itibaren CI hattına bağlanıp her pull request’te otomatik çalıştırılabiliyor.
Fiyatlandırma
Fiyatlar 29 Eylül 2026’da cybedefend.com/en/pricing sayfasından okundu. Sayfada euro ve dolar arasında geçiş var; aşağıdaki rakamlar dolar listesi.
| Plan | Aylık | Yıllık ödeme | Kapsam |
|---|---|---|---|
| Free | $0 | — | 10 statik tarama, 50 AI kredisi, kartsız ve süre sınırı yok |
| Developer | $19/ay | $228/yıl (%10 tasarruf) | 3 depo, 1 koltuk, ayda 100 AI kredisi |
| Team | $229/ay | $2.748/yıl | 10 depo (20’ye kadar), 5 koltuk (10’a kadar), ayda 1.500 AI kredisi |
| Scale | $640/ay | $7.680/yıl | 25 depo (50’ye kadar), 15 koltuk (25’e kadar), ayda 5.000 AI kredi, AI-BOM, SBOM, politikalar |
| Enterprise | Teklife bağlı | Teklife bağlı | Sınırsız depo, BLSA, özel VPC veya kendi sunucunda kurulum |
Ek depo aylık $12, ek koltuk aylık $24. AI kredisi yalnızca Cybe AutoFix yama üretimi ile BLSA iş mantığı analizlerinde harcanıyor; statik taramalar ücretli planlarda sınırsız. Startup programı da var: kuluçkadaki, henüz yatırım almamış girişimlere 6 ay, seed–Series A aşamasındakilere 3 ay ücretsiz veriliyor. Türk lirası desteği yok.
Dikkat Edilecekler
Kurulum bir terminal komutu; ajanı olmayan ya da Node kullanmayan bir kullanıcı için anlamı yok. Panel, dokümanlar ve destek İngilizce. Security Champion (IDE içi asistan), Cybe AutoFix ve Zero-Day izleme her planda var ama iş mantığı güvenliği (BLSA) henüz Scale’de erken erişimde. Şirket SOC 2 Type II denetiminin sürdüğünü, sertifikanın NDA ile paylaşılacağını açıkça yazıyor; yani bugün elinde SOC 2 raporu yok.