Binance, 6,3 milyar dolarlık soygunun zincirini açıkladı: sahte iş görüşmesi, indirilen zararlı yazılım ve ele geçirilen iç yapay zeka aracı

*Yukarıdaki butona tıkla ve ekle. Yapay zeka gelişmelerini Google’da her zaman üstte gör.
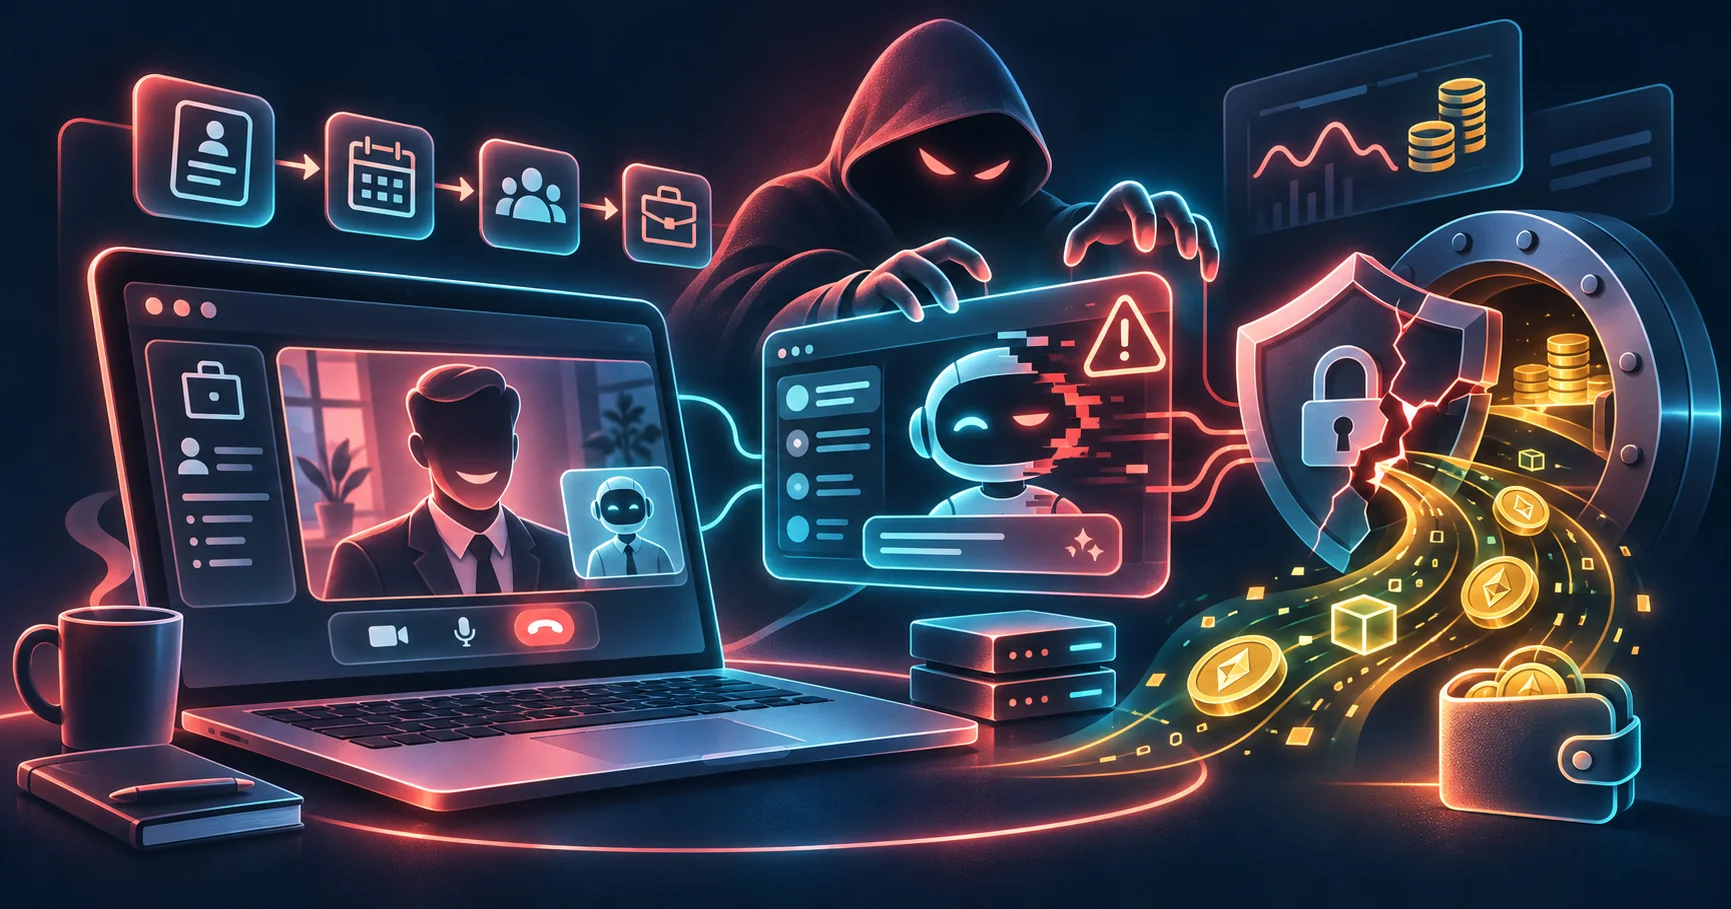
Binance, 29 Ekim'de yaşanan 6,3 milyar dolarlık soygunun nasıl gerçekleştiğini 3 Kasım'da yayımladığı raporla anlattı. Zincirin halkalarından biri, şirketin içindeki bir yapay zeka aracının kötüye kullanılması.
Binance, 29 Ekim'deki 6,3 milyar dolarlık soygunun nasıl gerçekleştiğini 3 Kasım'da yayımladığı raporla anlattı. Kripto dünyasının bugüne kadarki en büyük soygunu olarak anılan saldırı, aylara yayılan bir zincirden çıktı: sahte iş görüşmeleri, zararlı yazılımlar ve şirketin içindeki bir yapay zeka aracının kötüye kullanılması.
Zincir nasıl kuruldu?
Haziran'da bir cüzdan mühendisi, kurmak istediği bir yapay zeka kodlama aracı için Homebrew paketinin değiştirilmiş bir sürümünü indirdi. Binance zararlı yazılımı yakalayıp cihazı değiştirdi, ama saldırganlar artık cüzdan ekibini tanıyordu.
Eylül'de başka bir mühendise, gerçek bir iş ilanı platformu üzerinden proje yöneticisi gibi davranan biri ulaştı. Önce sahte bir İK görevlisiyle, sonra "CEO" olduğunu söyleyen biriyle görüntülü görüşme yapıldı. İkinci görüşme, ödev diye gönderilen bir kodlama dosyasıyla bitti. Dosyada, şirketin güvenlik yazılımına yakalanmayan ve daha önce bilinmeyen bir açığı kullanan zararlı yazılım vardı.
Yapay zeka aracı burada ne yaptı?
CoinDesk'in aktardığına göre saldırganlar 20 Ekim'de bu bilgisayarı ve şirket içindeki bir yapay zeka aracını kullanarak iki cüzdan mühendisinin bilgisayarına ulaştı. 29 Ekim'de de çalınan kimlik bilgileriyle bir container açıp zararlı bir script çalıştırdılar. Binance aracın tam olarak nasıl kötüye kullanıldığını açıklamadı.
Para neden hemen durdurulamadı?
Saldırgan, Ethereum'un EIP-7702 özelliğini kullanarak bir sıcak cüzdan (internete bağlı, anlık işlem yapan cüzdan) üzerinde işlem yetkisi elde etti. Bu yetki Binance'in normal para çekme altyapısından bağımsız çalıştığı için çekimleri durdurmak her transferi kesmedi. Cüzdanların MPCi Anahtarı tek bir kişide tutmak yerine birden fazla tarafa bölerek yöneten yöntem. ile yönetilmesi de bu izni tek bir anahtarla iptal etmeyi imkânsız kıldı. Kontrol ancak 30 Ekim gece yarısından sonra sağlanabildi.
Binance yaklaşık 2,85 milyar doların dondurulduğunu, etkilenen varlıkların yaklaşık yüzde 98'inin şirket kasasından yerine konduğunu ve kullanıcıların zarar görmeyeceğini söylüyor. Şirkete göre FBI saldırıyı Kuzey Kore'ye bağlıyor.
Kimlik avı artık görüşmeyle başlıyor
Bu olayın asıl dersi, tuzağa düşmek için sahte bir giriş ekranına gerek olmaması. Gerçek bir işe alım sürecini taklit etmek, teknik kontrollerin bakmadığı bir kapı açıyor. Benzer sosyal mühendislik yöntemlerini yapay zeka dolandırıcılığı rehberinde okuyabilirsin.
Raporda en dikkat çeken nokta, şirketin kendi yapay zeka aracının saldırı zincirinde bir basamak olduğunu kabul etmesi. Aracın nasıl kullanıldığı açıklanmadığı için, şirket içine kurulan her ajanın benzer bir kapı olup olmadığı sorusu açık kalıyor.