Yapay zeka, PHP'de 10 yıldır saklanan kritik açıkları buldu: PHP2Shell
*Yukarıdaki butona tıkla ve ekle. Yapay zeka gelişmelerini Google’da her zaman üstte gör.
İlgili Modeller
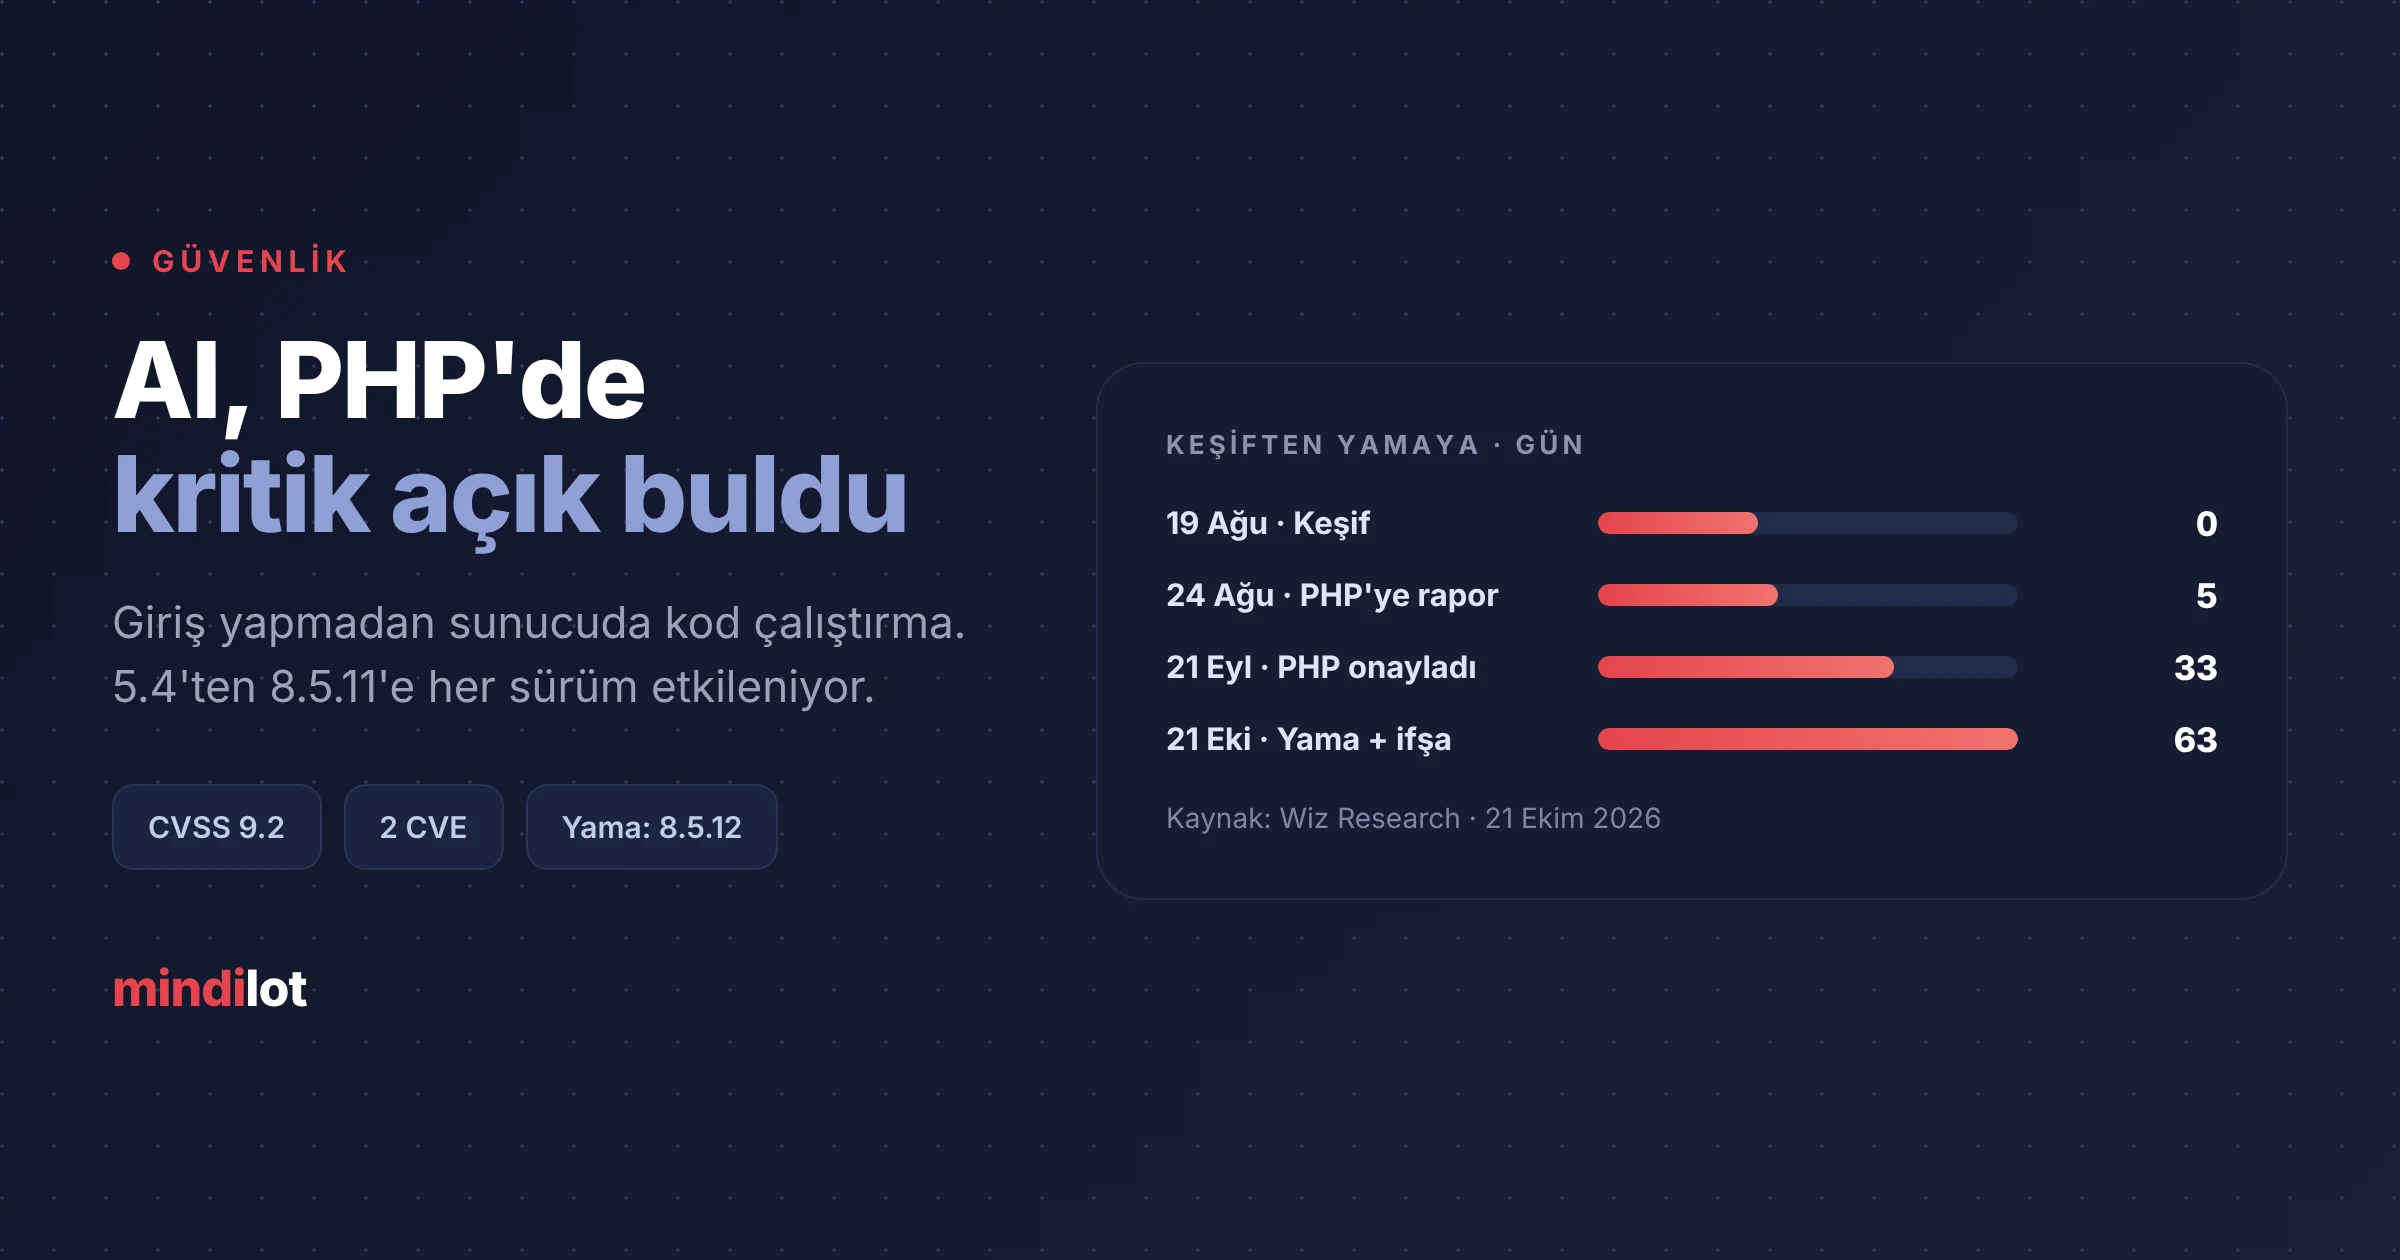
Wiz Research, yapay zeka modellerinin yardımıyla PHP'nin çekirdeğinde giriş yapmadan sunucuda kod çalıştırmaya izin veren iki kritik açık buldu. PHP, 21 Ekim'de açıkları kapatan güncellemeleri yayımladı.
Güvenlik şirketi Wiz Research, web'in en yaygın programlama dillerinden PHP'nin çekirdeğinde iki kritik açık buldu. PHP2Shell adı verilen açıklar CVE-2026-109618 ve CVE-2026-109619 numaralarıyla kayıtlı ve ikisi de 10 üzerinden 9,2 önem puanı taşıyor. Wiz'e göre PHP, dünyadaki web sitelerinin yaklaşık yüzde 70'inin arkasında çalışıyor.
Açık ne yapıyor
Saldırgan hiçbir hesaba giriş yapmadan sunucuda kendi kodunu çalıştırabiliyor. Bunun yanında sunucunun belleğinden şifre, oturum bilgisi ve API anahtarı gibi verileri okumak da mümkün. Sorun bir eklentide ya da sitenin kodunda değil, doğrudan PHP'nin kendisinde. Wiz, saldırıyı WordPress, Drupal ve Joomla'nın en güncel kurulumlarında çalıştırarak gösterdi. Etkilenen sürümler 5.4'ten 8.5.11'e kadar uzanıyor, yani son on yılda çıkan neredeyse her sürüm risk altında.
Yapay zekanın rolü
Hatalı kod on yıldan uzun süredir oradaydı. Wiz'e göre zor olan, açığı çalışan bir saldırıya çevirmekti. Bunun için birkaç hatayı zincirlemek ve her sunucunun bellek düzenine göre ayar yapmak gerekiyordu. Ekip bu işte kendi aracı Wiz Atlas'ın yanında Gemini 4 Argon ve GPT-5.6 Sol modellerini kullandı. Wiz, tek bir araştırmacının bu modellerle bir haftada bitirdiği işin eskiden uzman bir ekibin aylarını alacağını söylüyor. LLMi Metin anlayıp üretebilen büyük dil modeli. destekli araştırmalar, bir açığın karmaşık olmasının artık tek başına koruma sağlamadığını gösteriyor.
Ne yapmak gerekiyor
PHP, 21 Ekim'de 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümlerini yayımladı. Desteği biten 7.4, 8.0 ve 8.1 için de ek yamalar paylaşıldı. Kendi sunucusunda PHP çalıştıran herkesin hemen güncelleme yapması gerekiyor. Hazır hosting kullananlar, sağlayıcının yamayı uygulayıp uygulamadığını kontrol etmeli. Bir kenarda unutulmuş eski bir WordPress sitesi varsa ya güncellenmeli ya da kapatılmalı. Yapay zekanın kod güvenliğindeki iki yüzünü bu rehberde ayrıntılı anlattık.
Aynı modeller savunmacının elinde açık kapatıyor, saldırganın elinde açık açıyor. Bu sefer önde olan iyi taraf, yoksa bu haberi bir saldırı raporundan okuyor olurduk. Yamanın çıkması işin yarısı. Öbür yarısı, kimsenin hatırlamadığı sunuculara o yamanın gerçekten kurulması.