Rehber yükleniyor...
Güvenlik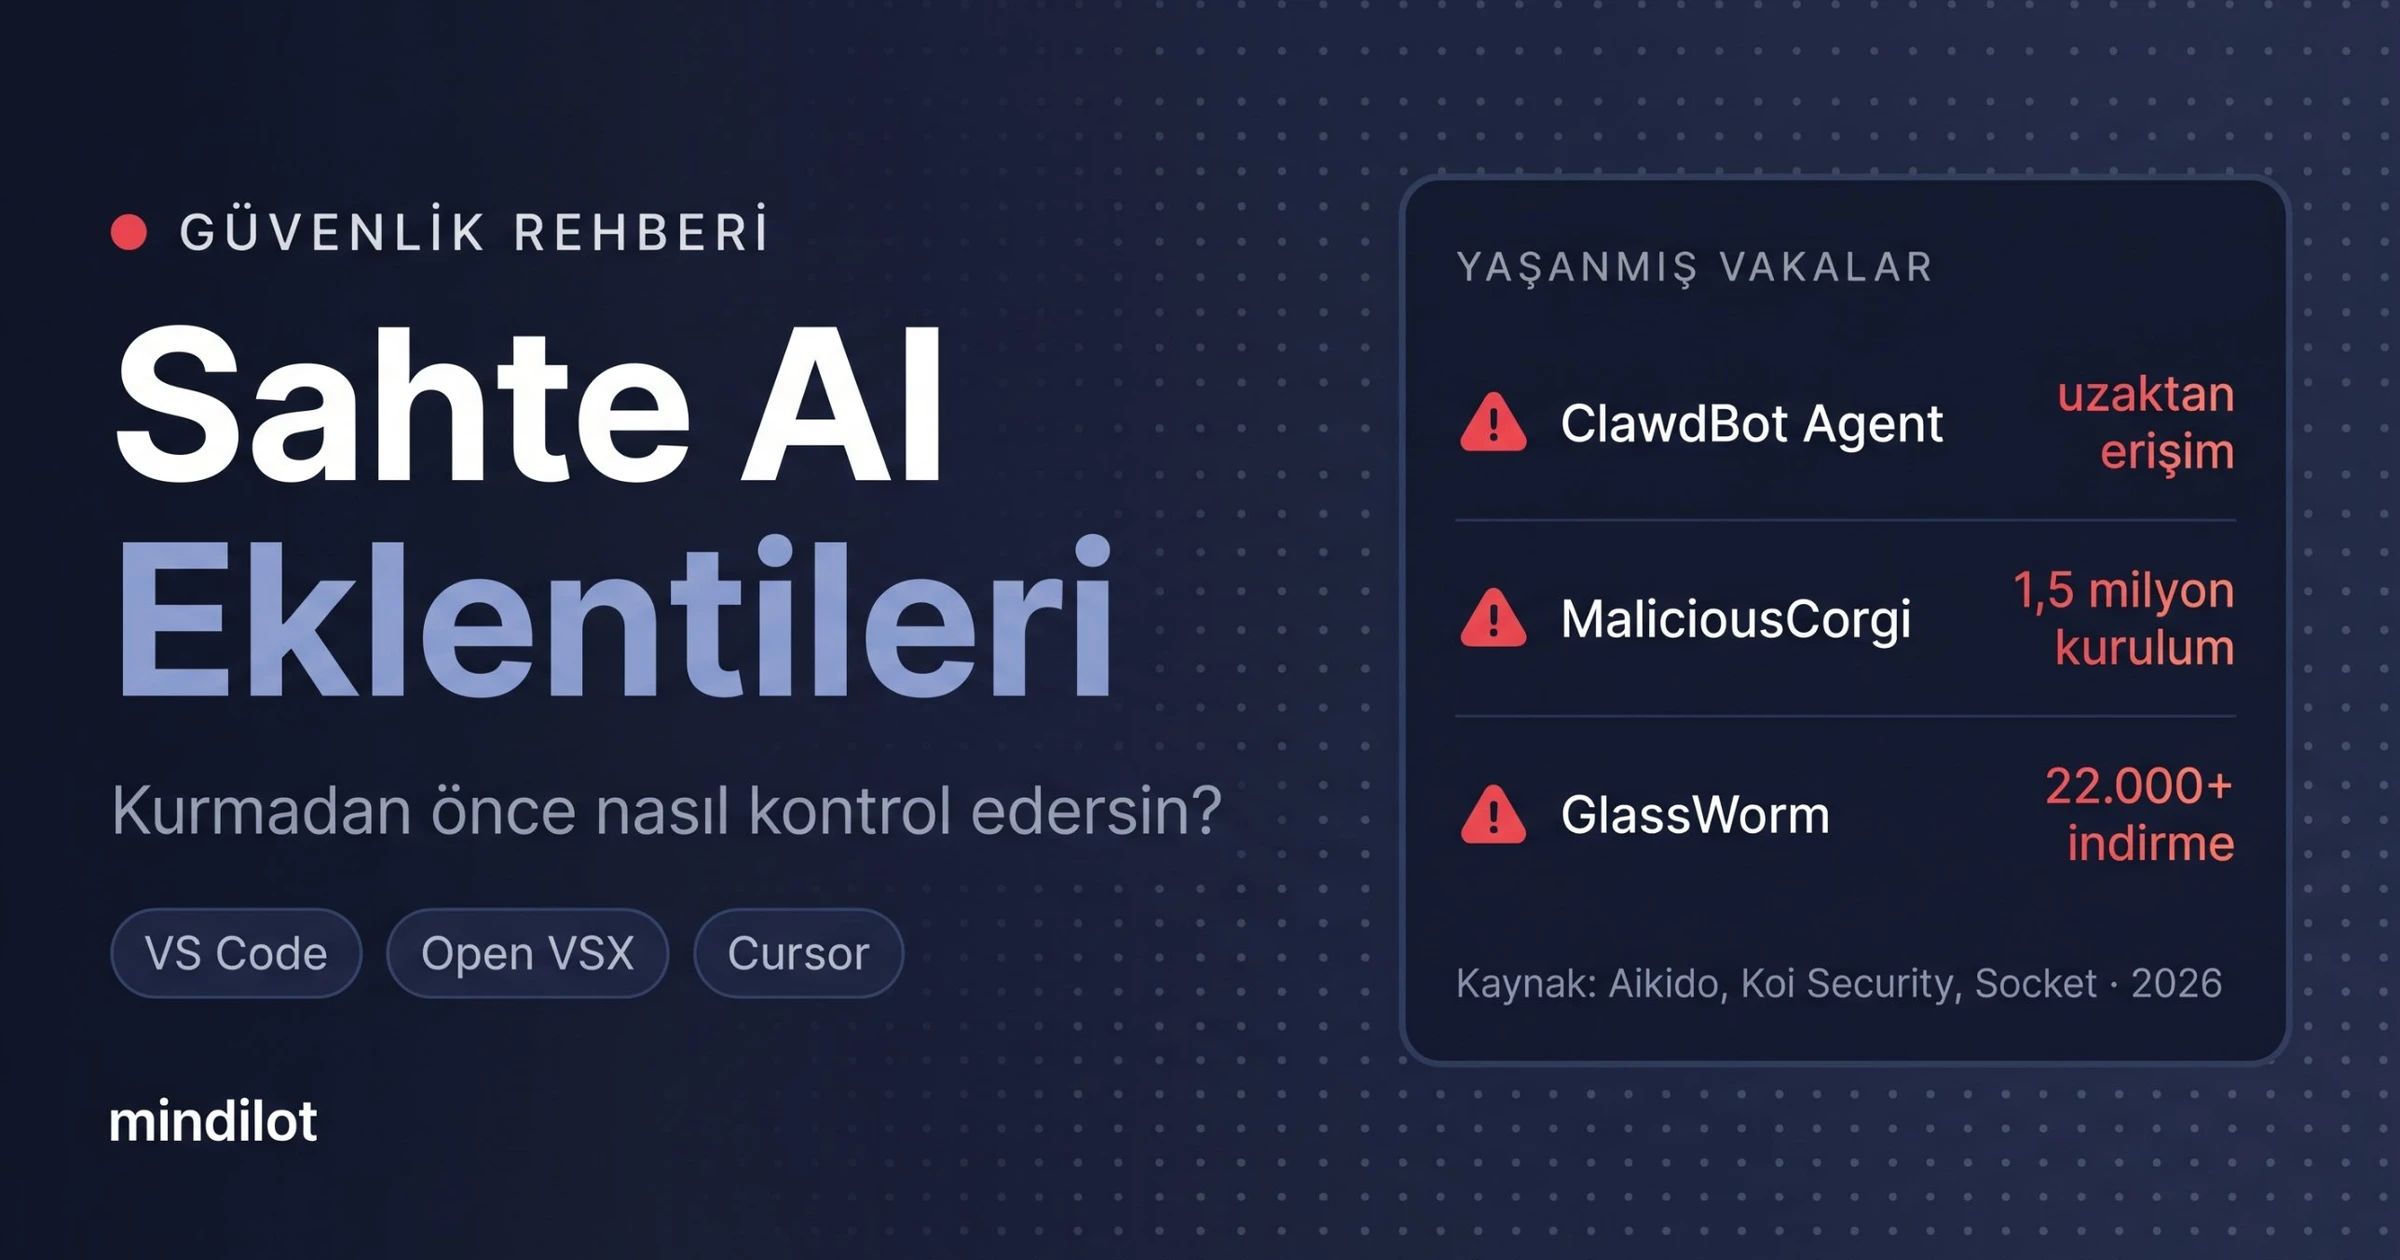
Sahte Yapay Zeka Kodlama Eklentileri: Kurmadan Önce Nasıl Kontrol Edersin?
15 Kasım 2026
*Yukarıdaki butona tıkla ve ekle. Yapay zeka gelişmelerini Google’da her zaman üstte gör.
ChatGPT gibi popüler yapay zeka asistanlarının kılığına giren sahte VS Code eklentileri kodunu ve hesaplarını çalabiliyor. Yaşanmış örnekler, kurmadan önce bakılacaklar, ücretsiz güvenlik araçları ve şüphelenince ilk adımlar.
27 Ocak 2026'da Visual Studio Code'un resmî eklenti mağazasında "ClawdBot Agent - AI Coding Assistant" adında yeni bir eklenti belirdi. O günlerde çok konuşulan açık kaynak yapay zeka asistanı Clawdbot'un (sonraki adıyla Moltbot) eklentisi gibi görünüyordu. Ücretsizdi, düzgün bir tanıtım sayfası vardı ve kurunca gerçekten çalışıyordu. Oysa Clawdbot'un ekibi hiçbir zaman VS Code eklentisi yayınlamamıştı. Bu ismi önce saldırganlar kapmıştı. Eklenti, VS Code her açıldığında kendiliğinden devreye giriyor ve bilgisayara arka planda bir uzaktan erişim programı kuruyordu. Microsoft eklentiyi mağazadan kaldırdı ama kuranların bilgisayarı o güne kadar başkasının kullanımına açıktı.
Bu olay tek değil. Yapay zeka kodlama asistanları çoğaldıkça, onların kılığına giren sahte eklentiler de çoğaldı. Sebebi basit: Bu eklentiler senin kodunu okuyor, dosya yazıyor, komut çalıştırıyor ve çoğu zaman Claude, ChatGPT ya da GitHub hesabına bağlı çalışıyor. Ele geçirilmiş bir kodlama asistanı, saldırgana bilgisayarının ve hesaplarının anahtarını veriyor.
Aşağıda yaşanmış örnekleri, bir eklentiyi kurmadan önce neye bakacağını, işe yarayan ücretsiz güvenlik araçlarını ve bir şeylerden şüphelenirsen ilk ne yapacağını bulacaksın.
Bir eklenti neden bu kadar tehlikeli olabiliyor?
VS Code'da bir eklenti, editörün kendisiyle aynı yetkilere sahip çalışıyor. Microsoft'un kendi belgelerinde de böyle yazıyor: VS Code'un yapabildiği her şeyi, kurduğun eklenti de yapabilir. Yani bir eklenti açtığın dosyaları okuyabilir, yeni dosya yazabilir, terminalde komut çalıştırabilir ve internete veri gönderebilir.
Bu, normal bir tema eklentisi için bile risk. Yapay zeka kodlama asistanlarında risk daha büyük, çünkü onlara zaten geniş yetki veriyorsun. "Kodumu oku, dosyayı düzelt, testi çalıştır, GitHub'a gönder" dediğin bir aracın kötü niyetli bir kopyası, aynı yetkilerle başkası için çalışabiliyor. Claude, ChatGPT ya da başka bir yapay zeka aboneliğine bağlıysa, senin parasını ödediğin hesap başkasının işini yapıyor olabiliyor.
Bir de "bedava" tuzağı var. Ücretli bir modeli sınırsız ve ücretsiz kullandıracağını söyleyen eklentiler, kırılmış sürümler ve resmî mağaza dışından dağıtılan kurulum dosyaları, saldırganların en sevdiği yemler.
Yaşanmış örnekler
Resmî mağazada çıkanlar
ClawdBot Agent (Ocak 2026). Yukarıda anlattığımız eklenti. Gerçek bir yapay zeka asistanının adını kullanıyordu ama o asistanın resmî bir VS Code eklentisi hiç yoktu. Güvenlik firması Aikido'nun incelemesine göre eklenti, saldırganların kendi kurduğu sunucuya bağlanan bir uzaktan erişim programı (ScreenConnect) yüklüyordu. Microsoft eklentiyi kaldırdı.
MaliciousCorgi (Ocak 2026). Koi Security'nin ortaya çıkardığı iki eklenti: "ChatGPT - 中文版" ve "ChatMoss (CodeMoss)". İkisi birlikte yaklaşık 1,5 milyon kez kurulmuştu. İkisi de işini gerçekten yapıyordu, kod sorularına cevap veriyor ve otomatik tamamlama sunuyordu. Ama arka planda, açtığın her dosyanın içeriğini Çin'deki sunuculara gönderiyorlardı. Sunucudan gelen bir komutla çalışma klasöründen 50'ye kadar dosyayı topluca çekebiliyorlardı. Yani .env dosyandaki şifreler ve API anahtarları da gidiyordu.
Bu iki örneğin ortak dersi şu: Bir eklentinin düzgün çalışması, güvenli olduğunu göstermiyor. Kötü niyetli eklentiler özellikle iyi çalışacak şekilde yapılıyor ki kimse şüphelenmesin.
Cursor ve Windsurf kullananların mağazasında
Cursor, Windsurf ve VSCodium gibi VS Code'dan türeyen editörler, Microsoft'un mağazasını kullanamıyor. Bunun yerine Open VSXi VS Code eklentilerinin açık kaynak alternatif mağazası adlı ayrı bir mağazadan eklenti çekiyorlar.
GlassWorm (Ekim 2025'ten beri). Open VSX'te ilk kez Ekim 2025'te görülen ve hâlâ yeni dalgalarla geri dönen bir saldırı kampanyası. GitHub, npm ve Open VSX giriş bilgilerini ve kripto cüzdan bilgilerini çalıyor. Çaldığı hesaplarla yeni eklentiler yayınlayıp kendini yaymaya çalışıyor. Aralık 2025'teki dalgada Microsoft'un resmî mağazasına da sızdı.
Saldırganlar burada iki numara kullanıyor. Birincisi, popüler eklentilerin birebir kopyasını açıyorlar: aynı ikon, aynı açıklama, neredeyse aynı isim. İkincisi, eklentiyi önce temiz yayınlıyorlar, güven kazandıktan sonra bir güncellemeyle zararlı bir parça ekliyorlar. Ocak 2026'nın sonunda gerçek bir geliştiricinin Open VSX hesabı ele geçirildi ve onun 22 binden fazla indirilmiş dört eklentisine zararlı sürüm yüklendi.
| Olay | Nerede | Ne yapıyordu |
|---|---|---|
| ClawdBot Agent | VS Code resmî mağazası | Bilgisayara uzaktan erişim programı kuruyordu |
| MaliciousCorgi | VS Code resmî mağazası | Açılan her dosyayı yurt dışındaki sunuculara gönderiyordu |
| GlassWorm | Open VSX (Cursor, Windsurf vb.), bir dalgada resmî mağaza | GitHub, npm hesaplarını ve kripto cüzdanlarını çalıyordu |
Bir eklentiyi kurmadan önce neye bakmalısın?
Bu kontrollerin hiçbiri tek başına garanti değil. Ama hepsini birlikte yaptığında, yukarıdaki örneklerin çoğuna yakalanmazsın.
- Aracın resmî sitesine git, eklentiyi oradan bul. ClawdBot vakasındaki gibi, gerçek şirketin hiç eklentisi olmayabilir. Claude Code, Codex ya da Cline gibi bir aracın eklentisini arıyorsan, mağazada arama yapmak yerine aracın kendi sitesindeki bağlantıyı kullan.
- Yayıncının adının yanındaki mavi tike bak. VS Code mağazasında mavi tik, yayıncının bir alan adına sahip olduğunu kanıtladığını ve en az altı aydır mağazada sorunsuz durduğunu gösteriyor. Tik yoksa bu tek başına kötü değil, ama yapay zeka asistanı gibi geniş yetkili bir araçta dikkatli ol.
- Yayıncı adını harf harf oku. Sahte kopyalar gerçek yayıncıya çok benzeyen isimler kullanıyor. Kurulum sayısı, yayın tarihi ve yorumlar da ipucu verir. Dün yayınlanmış, adı ünlü bir araca benzeyen bir eklentiye şüpheyle yaklaş.
- Mağaza dışından gelen kurulum dosyasını kurma. İnternette, Telegram'da ya da bir forumda paylaşılan
.vsixdosyaları (eklentinin elle kurulan paketi) mağazanın imza kontrolünden ve taramasından geçmiyor. "Bedava", "sınırsız", "kırılmış" kelimeleri en büyük alarm işareti. - Güven sorusunu geçiştirme. VS Code, bir yayıncıdan ilk kez eklenti kurduğunda "Bu yayıncıya güveniyor musun?" diye soruyor. Bu pencere refleksle "Evet" denilecek bir şey değil. Yayıncıyı tanımıyorsan o anda dur.
- Kurulumdan sonra da göz kulak ol. Eklentinin istediği hesap bağlantılarına, yeni çıkan güncellemelerin ne değiştirdiğine ve bilgisayarının garip davranıp davranmadığına dikkat et.
VS Code'un kendi korumaları
Visual Studio Code son iki yılda eklenti güvenliği için birkaç koruma ekledi. Çoğu varsayılan olarak açık, birkaçını sen açman gerekiyor.
İmza kontrolü. Microsoft'un mağazası her eklentiyi yayın anında imzalıyor, VS Code da kurarken bu imzayı kontrol ediyor. Böylece indirdiğin paketin yolda değiştirilmediğinden emin oluyor. Mağaza dışından elle kurduğun paketlerde bu güvence yok.
Yayıncı güveni. 1.97 sürümünden beri VS Code, yeni bir yayıncıdan ilk eklentiyi kurarken onay istiyor. Daha önce güvendiğin yayıncıların listesini görmek ve temizlemek için komut paletini aç (Ctrl+Shift+P) ve Extensions: Manage Trusted Extensions Publishers komutunu çalıştır.
İki saatlik bekleme. Haziran 2026'da çıkan 1.123 sürümünden beri, otomatik güncellemeler yeni sürüm yayınlandıktan iki saat sonra yükleniyor. Amaç, ele geçirilmiş bir hesaptan zararlı güncelleme çıkarsa, tarayıcıların onu yakalayıp geri çekmesine zaman tanımak. Microsoft, GitHub ve OpenAI gibi güvenilir yayıncıların güncellemeleri bu beklemeye takılmıyor. Ayar varsayılan olarak açık, bir şey yapmana gerek yok.
Zorla kaldırma. Microsoft bir eklentiyi zararlı olduğu için mağazadan kaldırdığında, o eklenti VS Code içinde de engelleniyor ve kurulu olduğu bilgisayarlardan kaldırılıyor.
İzinli eklenti listesi. Daha sıkı bir düzen istiyorsan, 1.96 sürümünden beri extensions.allowed ayarıyla sadece senin onayladığın yayıncıların eklentilerinin kurulmasına izin verebilirsin. Listede olmayanlar kurulamıyor, kuruluysa devre dışı kalıyor. Ekip olarak çalışan şirketler için çok işe yarıyor. Tek başına çalışan biri için fazla katı gelebilir.
"extensions.allowed": {
  "microsoft": true,
  "github": true,
  "anthropic": true,
  "openai": true
}
Bu korumalar Microsoft'un mağazasına ve VS Code'un kendisine ait. Cursor ve Windsurf gibi Open VSX'ten eklenti çeken editörlerde aynılarının olduğunu varsayma. Bu editörleri kullanıyorsan yukarıdaki kontrol listesi senin için daha da önemli.
İşe yarayan güvenlik araçları
Burada sadece ek ücret istemeyen, gerçekten kullanılabilir ve bu soruna doğrudan yardım eden araçları seçtik. Hepsi birkaç dakikada kurulup kullanılabiliyor.
Koidex: Eklentiyi kurmadan önce sor
Koidex, MaliciousCorgi kampanyasını ortaya çıkaran Koi Security'nin aracı. Bir eklentinin adını ya da bağlantısını yazıyorsun, sana o eklentinin risk seviyesini gösteriyor. Risk puanı sadece bilinen virüs listelerine bakarak değil, eklentinin kodunun ne yaptığına bakarak hesaplanıyor. Web sitesinden arama yapmak ücretsiz.
Bir de Koidex'in VS Code eklentisi var. VS Code, Cursor, Windsurf ve VSCodium'da çalışıyor. Kurulu tüm eklentilerini tarıyor ve her birine düşük, orta, yüksek ya da kritik risk notu veriyor. Kişisel kullanım ücretsiz, ama ücretsiz bir Koidex hesabıyla giriş yapman gerekiyor.
Bilmen gereken iki şey var. Koidex eklentisi, kurulu eklentilerinin listesini analiz için Koi'nin sunucularına gönderiyor. Koi de 2026'da Palo Alto Networks tarafından satın alındı. Ücretsiz sürümün bu satın almadan sonra nasıl şekilleneceğini zaman gösterecek.
VirusTotal: Şüpheli bir dosyayı kontrol et
VirusTotal, bir dosyayı ya da bağlantıyı aynı anda 70'ten fazla antivirüs motoruna ve tarayıcıya kontrol ettiren ücretsiz bir site. Biri sana bir .vsix dosyası ya da "bedava sürüm" bağlantısı gönderdiyse, açmadan önce oraya yükle.
Burada önemli bir sınır var. Yepyeni bir zararlı eklentiyi antivirüs programları çoğu zaman henüz tanımıyor. Yani VirusTotal'ın "temiz" demesi, dosyanın güvenli olduğunu kanıtlamıyor. Ama birkaç motor bile "zararlı" diyorsa, o dosyayı kurma. Bir de kendi şirketinin ya da müşterinin dosyalarını oraya yükleme, çünkü yüklenen dosyalar güvenlik araştırmacılarıyla paylaşılabiliyor.
Autoruns: Bilgisayar açılınca neler çalışıyor?
ClawdBot gibi eklentiler, bilgisayara kendini her açılışta yeniden başlatan bir program bırakıyor. Eklentiyi silsen bile o program kalabiliyor. Microsoft'un ücretsiz aracı Autoruns, Windows açılırken çalışan her şeyi tek listede gösteriyor: başlangıç programları, zamanlanmış görevler, servisler.
Kurulum gerektirmiyor, indirip açıyorsun. İki ayarı aç, işin kolaylaşsın. Options menüsünden Hide Signed Microsoft Entries (Microsoft'un imzalı kayıtlarını gizle) seçeneğini işaretle. Böylece Windows'un kendi parçaları listeden kalkıyor, geriye senin ve başka programların eklediği kayıtlar kalıyor. Yine Options altındaki tarama ayarlarından VirusTotal kontrolünü açarsan, her kaydın yanında kaç antivirüs motorunun onu zararlı bulduğu görünüyor. Tanımadığın, yayıncısı belli olmayan ve garip bir klasörden çalışan kayıtlara bak.
Bir uyarı: Autoruns'ta tanımadığın her şeyi silme. Bazı kayıtlar ekran kartı sürücüsü ya da yazıcı gibi gerçek programlara ait. Önce kaydın üstüne sağ tıklayıp internette ara, emin değilsen işaretini kaldırarak sadece devre dışı bırak.
Claude Code'un izin ayarları
Claude Code kullanıyorsan, aracın kendi içinde ajanın neyi yapabileceğini sınırlayan ayarlar var. /permissions komutuyla ajanın hangi komutları sormadan çalıştırabileceğini, hangilerini asla çalıştıramayacağını belirleyebiliyorsun. Örneğin şifrelerinin durduğu .env dosyasını okumasını yasaklamak için ayar dosyasına şunu ekleyebilirsin:
{
  "permissions": {
    "deny": ["Read(./.env)", "Read(./.env.*)"]
  }
}
Bu kural Claude Code'un kendi dosya okuma araçlarında işliyor ama her yolu kapatmıyor. Daha güçlü bir koruma için /sandbox komutuyla sandboxiajanın çalıştırdığı komutları kapalı bir alanda tutan koruma özelliğini açabilirsin. Bu özellik macOS, Linux ve WSL2'de çalışıyor. Normal Windows'ta sandbox yok, Windows kullanıyorsan izin kurallarına daha çok güvenmen gerekiyor.
[mindi_yorum]
💰 Koidex, VirusTotal ve Autoruns kişisel kullanımda ücretsiz. Claude Code'un izin ayarları aracın içinde, ek ücret yok. Koidex eklentisi için ücretsiz hesap açman gerekiyor.
🟢 En pratik ikili Koidex ile Autoruns: biri kurmadan önce, diğeri kurduktan sonra işe yarıyor.
🟡 Hiçbir tarayıcı yepyeni bir zararlıyı garanti yakalamaz. Araçlar, yukarıdaki kontrol listesinin yerini tutmuyor.
🔵 Ayda bir kez Autoruns'u açıp listeye göz at. Yeni ve tanımadığın bir kayıt, ilk ipucun olur.
Şüphelendiysen ilk bir saatte ne yapmalısın?
Bir eklentinin zararlı olduğundan şüpheleniyorsan, panikle bir şeyleri silmeden önce sırayla şunları yap:
- Önce kayıt al. Eklentinin adını, yayıncısını ve sürümünü, gördüğün garip mesajları ya da ekranları fotoğrafla. Sonradan neyin olduğunu anlamak ve bildirmek için bunlara ihtiyacın olacak.
- Eklentiyi kaldır ve editörü kapat. VS Code'da eklentiler sekmesinden kaldır. Mümkünse bilgisayarın internet bağlantısını kısa süreliğine kes.
- Hesap bağlantılarını kes. GitHub'da sağ üstteki profil resmine tıkla, Settings bölümüne gir, soldaki Applications sekmesinde Authorized OAuth Apps ve Authorized GitHub Apps listelerine bak. Tanımadığın her şeyin erişimini kaldır. Aynı kontrolü yapay zeka hesapların için de yap: Claude, ChatGPT ya da OpenRouter gibi servislerin oturum ve kullanım ekranlarında senin yapmadığın bir hareket var mı?
- Anahtarları ve şifreleri yenile. Projelerindeki
.envdosyalarında duran API anahtarlarını, veritabanı şifrelerini ve bulut hesabı anahtarlarını çalınmış say ve hepsini yenile. Bunu temiz olduğundan emin olduğun başka bir cihazdan yapman daha güvenli. - Kalıntıyı ara. Autoruns ile bilgisayar açılışında çalışan kayıtlara bak. Tanımadığın bir uzaktan erişim programı (ScreenConnect, AnyDesk gibi) görüyorsan, bir uzmandan yardım iste.
- Bildir. VS Code mağazasında eklentinin sayfasındaki Report Abuse bağlantısını kullan. Open VSX'ten kurduysan Open VSX'e bildir. Böylece başkaları da aynı tuzağa düşmez.
Sonuç: Şimdi ne yapmalısın?
Bu yazıyı okuduğun gün yapabileceğin beş şey:
- VS Code'da eklentiler sekmesini aç ve kurulu her eklentinin yayıncısına tek tek bak. Hatırlamadığın ya da artık kullanmadığın her eklentiyi kaldır.
- Komut paletinden Extensions: Manage Trusted Extensions Publishers listesine bak, tanımadığın yayıncıları çıkar.
- Koidex'te kurulu yapay zeka eklentilerini arat, yüksek ya da kritik riskli çıkan varsa kaldır.
- GitHub'daki Authorized OAuth Apps listesini temizle.
- Bir dahaki sefere "bedava ve sınırsız" yapay zeka vaadi gördüğünde, aracın resmî sitesine git ve eklentiyi oradan kur.
Bunların hepsi yarım saatini almaz. Kod yazdırdığın ajanın, banka hesabın kadar dikkat gerektirdiğini unutma.