Anthropic, açık kaynak projelere ücretsiz açık taraması başlattı: 29 bin olası açığın ancak 6 bini elle incelenebildi, raporlar artık denetimsiz gidiyor
*Yukarıdaki butona tıkla ve ekle. Yapay zeka gelişmelerini Google’da her zaman üstte gör.
Anthropic, kritik açık kaynak projelere ücretsiz ve sürekli güvenlik taraması sağlayan OSS Scanner'ı devreye aldı. Hizmetin ayırt edici yanı, bulguların insan denetiminden geçmeden doğrudan proje sorumlularına gönderilmesi; şirket bunu inceleme kapasitesinin yetmediği bir noktada hız tercihi olarak savunuyor.
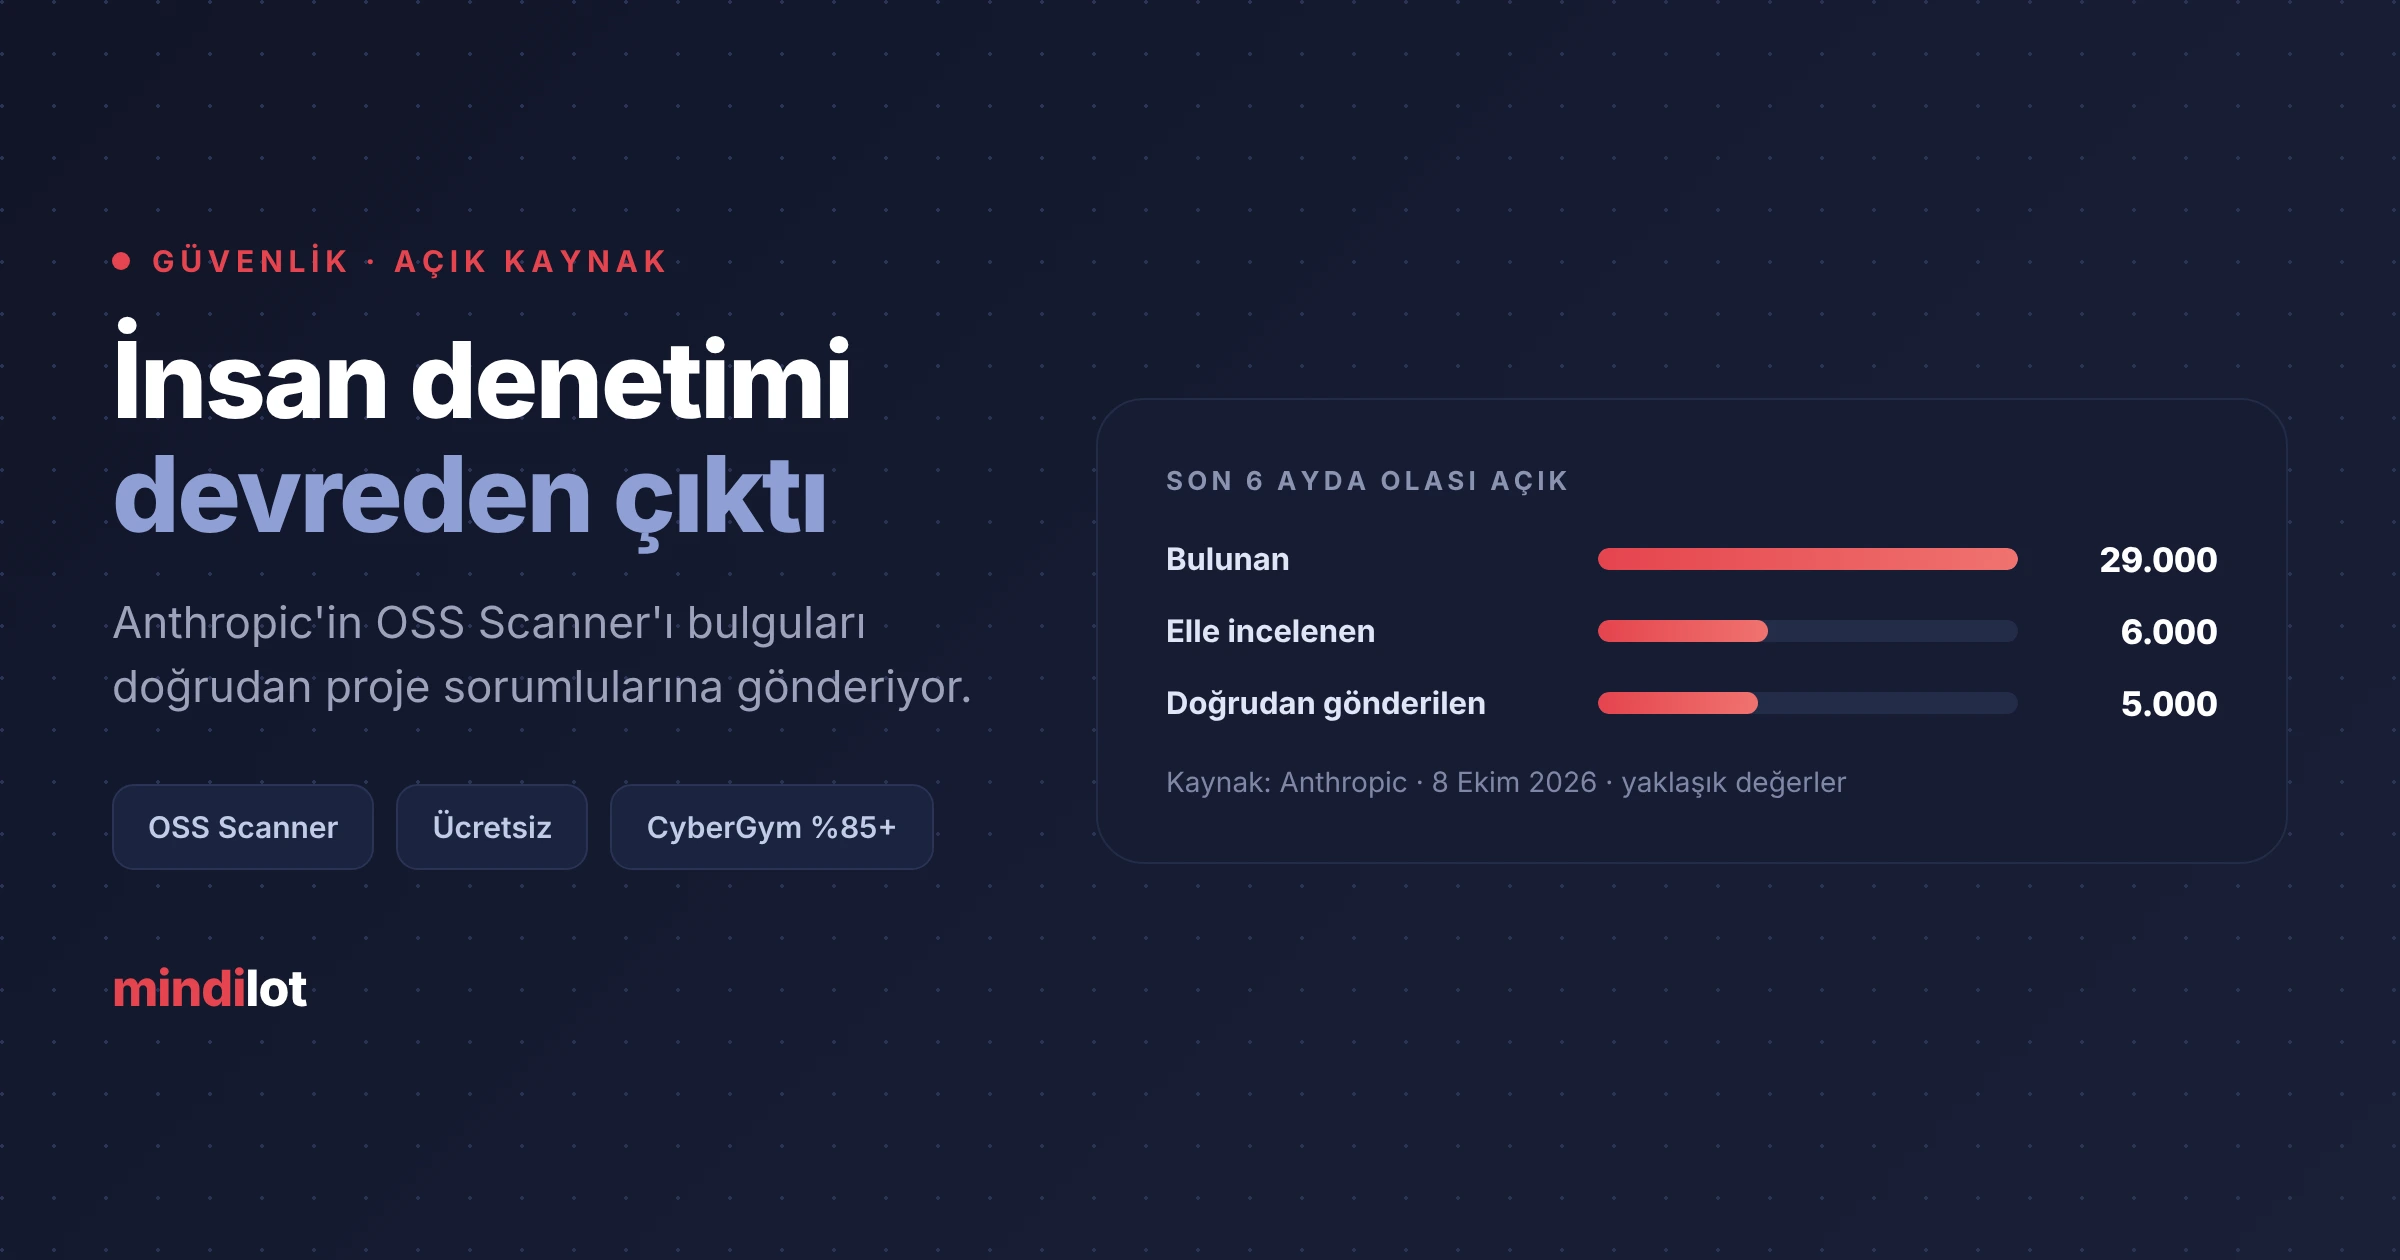
Anthropic, kritik açık kaynak projelere ücretsiz ve sürekli güvenlik taraması veren OSS Scanner'ı devreye aldı. Hizmet 8 Ekim'de duyuruldu, ama ayırt edici yanı son günlerde netleşti: bulgular insan denetiminden geçmeden doğrudan proje sorumlularına gönderiliyor. Şirketin kendi verisiyle son altı ayda 29 binin üzerinde olası açık bulundu, bunların ancak 6 bini elle incelenebildi.
Denetim yetmedi, çözüm denetimi kaldırmak oldu
Anthropic'e göre modeller açık bulmada hızla ilerledi: CyberGym ölçümünde geçen yıl açıkların %20'sinden azını bulan modeller bu yıl %85'in üzerine çıktı, proje sorumlularına gelen raporlar da slop'tan kaliteli hata bildirimine döndü. Ama şirketin inceleme kapasitesi 29 bin bulgunun beşte birine yetişti. Proje sorumluları da "elinde ne varsa, doğrulanmamış olsa da gönder" diye talep etmeye başlamıştı; Anthropic bu şekilde 5 bin raporu doğrudan gönderdi.
OSS Scanner bu talebi kalıcı hizmete çeviriyor. Projeler pull request ile başvuruyor, kabul edilenler şirketin en güçlü modellerinden periyodik tarama alıyor. Kabul ölçütleri OSS-Fuzz'a benziyor: altyapıya etki, uzaktan saldırıya açıklık, projeye bağlı diğer projelerin sayısı, OpenSSF kritiklik puanı. Yeni projeler ve sıradan çatallamalar genelde alınmıyor. Yani hizmet, rapor yağmurunu zaten kaldırabilen projelere veriliyor; yükü en zayıf halkadan alıp en güçlüye kaydırıyor. Tersi yöndeki tartışma için Vibe Coding Güvenliği: AI Kodu Yazdı, Açığı Kim Kapatacak? rehberine bakılabilir.
Guardrailsi Modelin çıktısını sınırlayan koruma katmanları; denetimsiz rapor akışında devreden çıkan şey tam olarak bu. Red TeamingiBir sistemin açıklarını bulmak için kasıtlı saldırı denemesi yapma yöntemi.
Bu haberin özü "Anthropic ücretsiz tarayıcı açtı" değil, "insan denetimini kaldırdı" cümlesinde. Proje sorumlusu için ikilem gerçek: doğrulanmamış 100 rapor, doğrulanmış 5 rapordan daha çok iş çıkarabilir ve gönüllü birinin zamanı zaten yok. Pratik karşılığı şu: kabul kriterlerini karşılıyorsanız başvurmak mantıklı, ama gelen raporu doğrulanmış sanıp körlemesine yamamak yeni bir açık üretebilir.